miércoles, 15 de abril de 2015

Cómo explotar un SSRF (Server Side Request Forgery) y hacer un XSPA (Cross Site Port Attacks) a una DMZ

Las vulnerabilidades SSRF (Server Side Request Forgery) y los ataques de XSPA (Cross Site Port Attacks) son dos fallos de seguridad que van casi siempre de la mano. Los bugs de SSRF se producen en aplicaciones web inseguras que permiten a un atacante forzar al servidor web a realizar peticiones desde dentro del sistema hacia el exterior. Usando esas conexiones, los ataques de XSPA tratan de conocer, en base a las respuestas obtenidas, la lista de puertos que se encuentran abiertos o por el contrario cerrados en el servidor al que se fuerza la conexión.

Figura 1: Cómo explotar un SSRF y hacer un XSPA a una DMZ

Es importante tener claro que estas vulnerabilidades afectan al Back-End y que vienen conducidas por una mala validación en el Front-End o API al poder ser manipuladas las direcciones a las que se le van a realizar peticiones desde el Back-End. La principal ventaja para un atacante de que las peticiones sean realizadas desde dentro de la red en la que se encuentra el sistema vulnerable es que le van a permitir acceder a sitios que de otra manera no podría (pivoting), tal como sucede cuando estamos conectados a nuestro router y podemos acceder a las maquinas conectadas a nuestra red local.

SSRF & XSPA en buscadores y paneles de administración con CSPP 

Estos fallos son muy típicos, y ya los hemos visto en un buen número de sitios. En el artículo de Buscadores como arma de destrucción masiva se hablaba de posibles ataques de SSRF utilizando la indexación maliciosa o los agregadores de noticias, que permitían por ejemplo que un servidor lanzara un ataque de SQL Injection sin interacción alguna del atacante.

Figura 2: Ejemplo de utilización de un agregador de noticias para realizar ataques SSRF

Un caso curioso de SSRF son los paneles de administración expuestos en Internet, como sitios de configuración de impresoras HP que permiten escanear la DMZcompleta, o los casos de bugs de Connection String Parameter Polution, tanto debases de datos MySQL como de tecnologías .NET. Con ellos hemos visto lo fácil que es realizar ataques de XSPA (Cross Site Port Attacks) aprovechando estas vulnerabilidades de SSRF o CSPP, como en el caso de las herramietnas MyLittleAdmin.

Figura  3: XSPA en MyLittleAdmin for SQL Server

Como se ve, aprovechando la ventaja de que sea el Back-End el encargado de realizar peticiones internamente y que estas a su vez puedan ser manipuladas, permitiría a un atacante apuntar a direcciones IP internas y ya sea visualizando la respuesta o en base a tiempos dibujar un mapa de los activos de la red interna o conocer los puertos abiertos. A continuación les dejo una serie de enlaces donde se documenta cómo explotaron este fallo en sitios de Yahoo!, Facebook o Coinbase, por poner solo algunos ejemplos:
• Yahoo! SSRF/XSPA Vulnerability
• XSPA / SSRF bug with Facebook's Developer Web Application
• SSRF/XSPA Bug in Coinbase
SSRF/XSSA usando ScreenShots

El siguiente caso que les traigo me pareció interesante, vendría a ser algo así comoSSRF/XSSA aprovechando un sistema implementado para hacer ScreenShots en aplicaciones web. Esto es algo similar a lo que se publicó por aquí en el artículo de "Jugando con los ojos", donde aprovechando un sistema de captura de pantallas en distintos navegadores se hacían ataques a terceros servidores.

En este caso se trata de una aplicación web hecha en ruby on rails que a través de un sencilla interfaz web, recibe una URL o dominio que luego es enviada a un servicio externo que consulta en su base de datos quién es el propietario del dominio - lo que viene a ser un Whois -. Una vez el servicio Whois devuelve una respuesta a la aplicación web, ésta - además de imprimir dichos datos a través del navegador- seguidamente realizará una captura de pantalla levantando un navegador que visitará la misma dirección. 

Figura 4: Funcionamiento normal de la web con el screenshot de Google

Como se puede ver en el navegador aparece en la parte inferior derecha una imagen de la página principal de google.com, al inspeccionar el elemento se puede comprobar que el nombre de la imagen parece ser un Hash MD5 por los 32caracteres de longitud, que efectivamente corresponde a la concatenación del dominio más un slash tal que así google.com/. 

Figura 5: Nombre de la imagen vinculada al screenshot

Escaneando la DMZ interna

Entonces, recordando la ventaja que supone que sea el servidor web el encargado de realizar la petición, por su conectividad con el resto de máquinas de su red interna, se podría realizar un escaneo completo de la DMZ. Para ello sería cuestión de ir probando a enviar por el parámetro uri, diferentes direcciones IP locales con la esperanza de obtener capturas de pantalla de máquinas de la red interna que tengan corriendo en el puerto 80 aplicaciones con interfaz web. Para ello bata con lanzar varias peticiones enviado varias direcciones IP locales, desde la 192.168.0.1 a la192.168.0.24, y una vez el servicio externo hubiese procesado la dirección IP y devuelto la respuesta, se realizaría la captura de pantalla contra el servidor web en dicha dirección IP.

Figura 6: Resultados del escaneo completo de la DMZ

Ya por último teniendo un listado de las rutas a las imágenes que contiene las capturas realizadas, bastaría con acceder a cada una de ellas para comprobar si contenían algo interesante o simplemente estaban en blanco.

Figura 7: Resultados obtenidos con Burp

Después de realizar peticiones e intentar acceder a cada uno los enlaces con las imágenes, pude ver que algunas tenían un peso mayor que otras, dando a entender que algunas capturas realizadas contra algunas direcciones IP locales SÍ contenían información,  y por lo consiguiente alguna aplicación web corriendo sobre la máquina con dicha dirección IP. Ordene el listado de las imágenes por peso y fui visualizando cada una de ellas, algunas contenían información muy sensible y otras simplemente el típico banner de un servidor Apache.

Nota de reflexión final

Por supuesto, este tipo de vulnerabilidades son muy peligrosas, ya que desde el servidor no solo se puede hacer el escaneo de puertos, sino que se pueden hacer ataques de SQL Injection a servidores internos, Heartbleed o ShellShock, por poner algunos casos, así que hay que tener mucho cuidado con ellas.

Autor: Ricardo Martín (@ricardo090489)
Security QA Engineer en Eleven Paths

FUENTE: http://www.elladodelmal.com/2015/04/ssrf-server-side-request-forgery-xspa.html

martes, 14 de abril de 2015

“Otra mentira de la Elite: Teoría de la Evolución de Charles Darwin”


Charles era un masón que operó como parte clave del Plan NOM, y cuya ridícula teoría jamás explicó básicas cuestiones como las siguientes:
Si el hombre desciende del mono, que hace el mono conviviendo con nosotros? Algunos evolucionaron naturalmente y otros no llegaron ni a Neandertals?? A quiénes se llama homínidos y cuantas clases hay?
Porque el chimpancé tiene 48 cromosomas y el humano 46, pero tiene mayor desarrollo cerebral? Qué ocurrió que perdimos 12 hélices del ADN llamado "basura" de la noche a la mañana?. El chimpancé es más fuerte y mejor adaptado al medio, sus pelos en el cuerpo lo protegen perfectamente del ambiente más hostil, e incluso sus uñas y pelo crecen hasta un largo determinado en tanto que en el humano esto no ocurre… somos más débiles en todos los aspectos físicos pero sólo en 200 mil años nuestro cerebro e intelecto creció de manera desproporcionada al resto de los mamíferos.
De que animal evolucionaron los delfines y murciélagos que tienen un sistema de “sonar vibracional” para comunicarse? No hay evolución que lo explique siendo ambos mamíferos, aún en la actualidad no hay teorías claras, y las mismas son muy controvertidas.
Porqué animales como ciertos tiburones, mosquitos o cocodrilos no evolucionaron en millones de años? Y los grandes saurios con miles de millones de antigüedad sobre los primeros humanos ¡Dónde están, en qué evolucionaron?... es que acaso nos quedamos con la teoría del asteroide que cayó y extinguió todo ser vivo, cuando hoy hay pruebas de que cada fósil encontrado demuestra que la muerte de los mismos fue asfixie por envenenamiento. Además la teoría del asteroide hoy es controvertida también. Dejo link si desea investigar :(http://www.lareserva.com/home/dinosaurio_teoria_extincion)
Ud investigue cada duda que le surja de lo que aquí mencionamos… se sorprenderá de la manipulación a la que hemos y somos expuestos. De momento continuemos con nuestro estimado Charles...
Comenzamos por el final…, A quiénes beneficiaba la Teoría de la Evolución? … A los illuminatis y su NOM, ya que parte del Plan de la Cabalá es que se debía separar CIENCIA y RELIGION; esta última tenía en aquél contexto que perder poder, máxime considerando que algunos religiosos jerárquicos osaban perseguir a las Sociedades Secretas de la época.
Se debía generar confusión en el humano, una teoría satánica para confundir y engañar y poder instalar la ciencia como doctrina. Además se instala en la sociedad el funcionamiento piramidal jerárquico illuminati a través de la “selección natural”, donde la teoría del más fuerte o iluminado NATURALMENTE controla o mata al débil. Finalmente ocultan y trastocan nuestro verdadero origen como especie humana.
TODO JUSTIFICADO CON UN GRAN TELON DE FONDO: “EL ESLABON PERDIDO” – que así seguirá porque no existe, ya que la evolución es producto de una manipulación genética de cuyo tema se aportará en otro momento -
Wikipedia es controlada por la Hemandad negra, y lo utilizan como un moderno medio de “desinformación”. Wikipedia dice lo siguiente: “Charles Robert Darwin (12 de febrero de 1809 – 19 de abril de 1882) fue un naturalista inglés que postuló que todas lasespecies de seres vivos han evolucionado con el tiempo a partir de un antepasado común mediante un proceso denominadoselección natural. La evolución fue aceptada como un hecho por la comunidad científica. La Teoría fue considerada como la explicación primaria del proceso evolutivo en los años 1930.  Actualmente constituye la base de la síntesis evolutiva moderna. Con sus modificaciones, los descubrimientos científicos de Darwin aún siguen siendo el acta fundacional de la biología como ciencia, puesto que constituyen una explicación lógica que unifica las observaciones sobre la diversidad de la vida. Con apenas 16 años Darwin ingresó en la Universidad de Edimburgo, aunque paulatinamente fue dejando de lado sus estudios de medicina para dedicarse a la investigación de invertebrados marinos. Durante sus estudios de medicina, asistió dos veces a una sala de operaciones en el hospital de Edimburgo, y huyó de ambas dejándole una profunda impresión negativa. Posteriormente, la Universidad de Cambridge dio alas a su pasión por las ciencias naturales. Intrigado por la distribución geográfica de la vida salvaje y por los fósiles que recolectó en su periplo, Darwin investigó sobre el hecho de la transmutación de las especies y concibió su teoría de la selección natural en 1838. Aunque discutió sus ideas con algunos naturalistas, necesitaba tiempo para realizar una investigación exhaustiva, y sus trabajos geológicos tenían prioridad. Se encontraba redactando su teoría en 1858 cuando Alfred Russel Wallace le envió un ensayo que describía la misma idea, urgiéndole Darwin a realizar una publicación conjunta de ambas teorías. (…)”
Destaquemos algunos puntos para ir comprendiendo de que se trata el tema:
Son “TEORIAS”, sin embargo se enseñan como palabra oficial, siendo recién en 1930 que se adopta oficialmente como postura primaria. Por otra parte Chales nació en 1809, y según su historia concluyó la Teoría más revolucionaria de la ciencia hasta el momento a los 29 años de edad. Aparentemente un elegido, pero veamos...
Charles era “NATURALISTA (¿?)”, es decir que además de ser MASON como su abuelo (algo que no se menciona), pastor de ovejas (y tal vez por ello se lo califica de naturalista) realizó estudios Universitarios a la inmadura edad de 16 años, cursando sólo algunos meses de la carrera de Medicina, la cual abandonó. Tenemos entonces: Poco estudió, algo de investigación, unos cuantos viajes y sobre todo un artista del plagio al desconocido popularmente Alfred Russel Wallace (probable Masón), quien SI era médico y CASUALMENTE formuló una casi perfecta replica de la Teoría de la Evolución, y  CASUALMENTE conoció a Chales y así concretar fielmente aquello deseado (o tal vez indiciado) por su Abuelo. Abuelo???
Pero, ¡Quién era el abuelo de Charles Darwin??....
El abuelo del naturalista, Erasmus Darwin, fue uno de los maestros de la conocida Logia Canongate Kilwinning de Edimburgo. Estaba conectado también con los masones de Francia y con los Illuminati, que habían hecho del trabajo antirreligioso su tarea principal. Darwin heredó de su abuelo el amor por el naturalismo del que Erasmus había sido precursor en Inglaterra. Esta tendencia asumía que la esencia del universo estaba en la propia naturaleza y negaba que hubiese un Creador trascendente.  Me pregunto si es posible que los ideales masónicos del abuelo calaran en Charles?, Charles, efectivamente, completaría con su trabajo una gran misión a favor de esta causa.

Además, Erasmus había criado a su hijo Robert (el padre de Charles) en sus mismos ideales y lo había introducido en las logias masónicas. Charles desde luego fue un iniciado. Según Harun Yahya: «la masonería era uno de los poderes centrales que condujo el largo combate para abatir el viejo orden socio-económico que se apoyaba en la religión y reemplazarlo por un nuevo orden secular». Eran los movimientos del ajedrez del NOM en aquella época.
El padre de la Teoría de la Evolución había estudiado teología en Cambridge y en su histórico viaje a bordo del H.M.S. Beagle llevó consigo dos libros: La Biblia y Principios de Geología, de Charles Lyell. Se diría, pues, que nuestro protagonista estaba más preparado para la religión que para la biología. ¿Cuál fue entonces el «factor» que inclinó la balanza por las ideas antirreligiosas?. Usted ahora ya lo conoce.
Las ideas de Darwin eran totalmente inaceptables para los cristianos. Estos pensaban que el mundo había sido creado hacía seis mil años, tal como se interpretaban los seis días del Génesis en el Antiguo Testamento. El origen de las especies representó, por tanto, un hito culminante en la lucha por liberar al pensamiento y a la ciencia de la religión.
Para concluir sobre el segmento de investigaciones y bases científicas en las que se basa la Teoría resumiré diciendo que desde las pruebas embrionarias, hasta las pruebas de frasco de Mille- Urey pasando por los pinzones de Galápagos, todos y cada uno fueron prácticas con resultados manipulados o fueron consideradas un fracaso como comprobante de la Teoría de la Evolución. Dejo en Ud. Investigar el tema si le interesa.
RELIGION DE LA EPOCA VS. MASONES (1):
Queda claro que el naturalismo fue promovido por la masonería. Este hecho fue proclamado especialmente en la conocida encíclica del Papa León XIII (1810-1903) Humanum Genus, en la cual leemos: «Todos los objetivos y esfuerzos de los masones conducen a una intención: abolir las disciplinas religiosas y sociales de la Cristiandad y establecer un nuevo sistema de normas basadas en los principios del naturalismo y en sus propias ideas».

De acuerdo con los ideales masónicos, la humanidad irá desarrollándose gradualmente hacia la apoteosis. En otras palabras: la evolución del hombre conduciría al superhombre, una aspiración que nace de los antiguos misterios. El propósito real de la masonería moderna no es, como se dice, la caridad o las obras sociales, sino la evolución espiritual de aquellos que aspiran a ser perfectos en su propia naturaleza y transformar sus cualidades pareciéndose a los dioses, aunque tendríamos que pensar de qué hablamos cuando decimos dioses con minúscula.

Con Dios exiliado de la ciencia, el concepto de un hombre a imagen y semejanza del Creador no tiene sentido y es ahí donde la masonería pone su acento doctrinal. Darwin escribió sobre ello en El origen de las especies: «La selección natural trabajó únicamente por y para el bien de cada ser vivo; todas las dotaciones corporales y mentales tenderán a progresar a la perfección (iluminación). Hay grandeza en esta visión de la vida… Desde el principio hemos conseguido los más bellos y maravillosos seres». Dicho de otro modo, la naturaleza esculpe una deidad emergente que se confunde y disuelve con ella misma (deísmo), idea que Karl Marx (judío sionista y masón) calificaría como «un modo bastante cínico de liberarse de la idea de Dios» y que atribuye a la filosofía burguesa.

NOM(2,3):

Algunos masones sostienen que una raza en particular ha tenido el favor de la evolución. Esta agenda racial fue delineada en septiembre de 1950 en New Age Magazine, la revista oficial del Concilio Supremo, grado 33 del rito escocés. En ella C. William Smith escribe: «Mirando atrás en la historia podemos ver fácilmente que la mano guiadora de la Providencia eligió a los nórdicos para comenzar y revelar el nuevo orden del mundo. Los documentos nos revelan que el 95% de los colonos norteamericanos son nórdicos anglosajones. La Providencia ha elegido a la raza nórdica para que nos revele la ‘Nueva Era’ del mundo… un Novus Ordo Seclorum».

Los evolucionistas aseguran que Darwin nunca fue racista, pero lo cierto es que sus trabajos contienen ideas inequívocas. Por ejemplo, en El origen de las especies leemos: «En algún momento de un futuro no muy distante, casi con toda certeza, las razas humanas civilizadas exterminarán y reemplazarán a las razas que viven en las comunidades salvajes de todo el mundo… La diferencia entre el hombre y sus parientes más cercanos será cada vez mayor; por esto, la diferencia entre un hombre caucásico, en un estado más civilizado –como es de desear– y un mono tan bajo como el mandril será como la existente ahora entre un negro o australiano y un gorila». O esta otra: «Construimos asilos para los imbéciles, tullidos y enfermos; instituimos leyes protectoras del pobre; y nuestros médicos se esmeran al máximo para salvar la vida de toda esa gente… De hecho, hay razones para creer que la vacunación ha preservado a muchos individuos de constitución física débil, que de otro modo habrían sucumbido ante enfermedades comunes, como la viruela… Protegidas de esa manera, muchas personas débiles fueron capaces de propagar su linaje, pero nadie que haya prestado atención a la cría de animales domésticos dudaría de que esto (el cuidado y la salvación de los débiles) tiene que ser muy nocivo para la raza humana».
Recuerde, NO NIEGUE, NO RIDICULICE, NO SE ENOJE… ANALICE CON SU RAZON Y EVALUE CON SU CORAZON.
Dejo a Ustedes el siguiente link, a fin de, quien lo desee, pueda continuar ampliando el tema :http://www.taringa.net/posts/info/12205829/La-teoria-de-la-evolucion-es-falsa.html

Fuente: http://konstantino.blogdiario.com/1399615928/informe-10-otra-mentira-de-la-elite-teoria-de-la-evolucion-de-charles-darwin-/

CINCO RAZONES PARA NO CEDERLE EL ASIENTO A UNA MUJER

¿Alguna vez te ha pasado que por no cederle el asiento a una dama aparentemente sin discapacidad o embarazo se te ha quedado mirando todo el bus como si hubieras cometido un homicidio? En nuestro país y varios otros de la región es algo común. Sin embargo, se trata de algo que deberíamos desterrar, si queremos apuntar a una igualdad de sexos, y con ello de deberes y derechos. Recordemos que la silueta de una mujer no se encuentra entre los clásicos stickers de “Asiento reservado” que se pegan en las lunas.
En algunos países más desarrollados, por ejemplo, el asiento no se cede, se pide. Y claro, se pide por razones médicas que escapan a la vista o similares. Porque cederlo debería tener poco que ver con la caballerosidad, como se nos ha acostumbrado a escuchar. En cambio, tiene que ver con la amabilidad y el criterio: uno debería ceder el asiento a quien vea que lo necesite, independientemente de su sexo.  Una mujer podría (sin tener tampoco la obligación de), por ejemplo, ceder su asiento a un hombre que carga muchos paquetes, o quizás sugerirle ayudarle con ellos y viceversa. Pero no nos vayamos en floro aún. En la siguiente nota encontrarás los cinco motivos para no cederle el asiento a una mujer, porque la sociedad lo manda. Está de más decir (pero lo haremos igual, por si las moscas) que a personas con discapacidad, adultos mayores y mujeres embarazadas sí debes de cederles el asiento, no solo por ley sino por convicción.
1. HACER VALER TU ESFUERZO
No es ningún secreto que tanto hombres como mujeres nos esforzamos siempre por obtener las cosas que más nos convienen. Esto se aplica bastante a la hora de viajar en transporte público: salimos temprano de casa o del trabajo para evitar el tráfico y buses llenos, hacemos colas (algo que se ha hecho más frecuente con los nuevos medios de transporte que han ido apareciendo en la ciudad) y esperamos por el bus correcto (el que nos parezca más vacío, en el que posiblemente encontremos una mejor ubicación). Ah, pero más importante aún: pagamos un pasaje, lo que también significa un derecho a obtener asiento. Todo lo mencionado arriba no son pequeñas cosas si se piensa bien, valen un esfuerzo, y un asiento (o un viaje cómodo) es el resultado de él. ¿Por qué cederlo tan fácilmente?


2. TAMBIÉN TIENES DERECHO A ESTAR CANSADO

    Para muchas mujeres, e incluso para algunos hombres, la siguiente escena es terrible: un hombre desparramado en su asiento metiéndose una rica jateada, mientras una mujer a su lado se encuentra de pie sostenida del pasamanos. ¿Y si fuese al revés, también te parecería mal? En realidad, sí te parece mal eres bien machista, de esos que piensan que la mujer es el sexo débil. ¿No tienen los hombres el mismo derecho que las mujeres a estar cansados? Pocas veces uno se pone en su lugar pero, ¿no son humanos? ¿No se enferman también?


    3. LAS MUJERES PUEDEN SENTIRSE OFENDIDAS

      Sí, porque en varias partes del mundo –y en menor medida, en nuestro país– esta caballerosidad chapada a la antigua ha dejado de ser una práctica común. Incluso algunas mujeres encuentran el gesto humillante. Esto porque hoy ellas toman mayor conciencia de la capacidad que tienen para hacer las cosas: “¿Acaso por permanecer parada siendo mujer me voy a romper?”. Aunque no lo creas, hay mujeres que piensan así, pero de todas formas aceptan el anticuado gesto para no dejarte mal (parado). Pero eso no es todo, están también las que creen que cederles el asiento es tu forma de sacar plan. O podría pasar que le des el asiento a una mujer “embarazada” y esta te mire mal porque no esté esperando, solo un poquito subida de peso… No, pues.


      4. PARADO PUEDES PASAR POR “PUNTEADOR”

        Para los no-mañosos puede ser un martirio ir en un bus repleto de gente. Y es que últimamente con tanto caso de pervertido en Internet y en las noticias hay que andar con mucho cuidado para no pasar, por accidente, como uno de ellos. En los buses, el más mínimo roce –quizás para llegar a la puerta del vehículo– puede ser percibido como si existieran segundas intenciones, por más que no sea el caso. “¡Pero el bus está lleno!”. No señor, estás fregado: Te meten preso y tu cacharro se vuelve viral en Facebook. Así como así, te convertiste en “El punteador del Corredor Azul”. Sentadito, a no ser que verdaderamente seas un enfermo sexual, nadie te acusará de nada.


        5. ¿LE DARÍAS EL ASIENTO A UN HOMBRE DE TU EDAD EN BUENA CONDICIÓN FÍSICA?

          Si la respuesta es “no”, ya sabes lo que sigue. Pero te lo decimos de todos modos: las mujeres no son de ninguna manera menos capaces de permanecer de pie que un hombre. Cederles el asiento sin motivo, solo por cumplir con un protocolo establecido por una sociedad machista (suena irónico pero así es), será simplemente seguir malacostumbrando a aquellas mujeres que creen que se merecen tu asiento solo porque nacieron mujeres. Sonará súper masculinista (sí, existe el término) pero ellas piden equidad, así que ¿por qué no dársela en todos los aspectos?

          Fuente: dedomedio.com
          http://tac3news.com/cinco-razones-para-no-cederle-el-asiento-a-una-mujer/

          domingo, 5 de abril de 2015

          Ahora Google audita cómo te atacan localmente en Gmail

          Buena entrada del maligno:

          Cuando un servidor web quiere comunicarse con un web browser utilizar los HTTP Headers. Es en ellos donde puede configurar propiedades de funcionalidad o seguridad que quiere que se apliquen en el cliente o darle información sobre el tipo de contenido que se le está enviando y en qué formato. Esto le permite a los creadores de aplicaciones web controlar el entorno completo para, por ejemplo, hacer más difíciles los ataques locales a sus clientes, y Gmail ha comenzado a utilizarlas para ver cómo se está atacando su aplicación.

          Figura 1: Google audita Gmail usando CSP
          Entre la larga lista de cabeceras HTTP que se utilizan hoy en día, hay algunas estandarizadas y otras que son utilizadas por la industria en base a una necesidad puntual. Estas últimas, con el paso del tiempo, a veces acaban siendo estandarizadas para que todos los navegadores las tengan que implementar en sus características.
          HTTP Headers no estándar para seguridad
          Las cabeceras HTTP que no son estándar se identifican por medio de una X al comienzo del nombre. Así, por ejemplo, la HTTP Header X-Frame-Options que se utiliza para evitar que una página web de una determinada URL sea metida dentro de un frame para realizar un ataque de click-jacking, está aún sin estandarizar, aunque está implementada por la mayoría de las aplicaciones web - y por supuesto de Gmail -.
          Otra de estas cabeceras de seguridad es la famosa X-XSS-Protection, utilizada para activar o desactivar el filtro Anti Cross-Site Scripting de los navegadores evitando situaciones en las que un usuario tenga un entorno inseguro o permitiendo al servidor deshabilitarlo puntualmente para evitar un fallo de funcionamiento.
          Figura 2: X HTTP Headers de seguridad en Gmail
          Otra muy común, tampoco estandarizada, es X-Content-Type-Options con valor nosniff, que le dice al navegador a evitar el reconocimiento de tipos MIME automático. Es decir, por defecto si un fichero es entregado desde el servidor como un Content-Type: Text/plain, y el contenido es una página HTML, los navegadores lo van a interpretar como un HTML y van a renderizar el código. Esto puede generar problemas de seguridad cuando alguien envía un fichero HTML malicioso como adjunto como fichero .TXT. Para evitar que el navegador haga ese descubrimiento automático de Content-Types, se utiliza, simplemente un HTTP Header como:
          X-Content-Type-Options:nosniff.
          Para terminar, no me quiero olvidar de las etiquetas que se utilizan para comunicarse con un cliente muy particular, como es el bot de Google y comunicarle cuáles son los deseos en cuanto a la indexación y cacheo, como ya vimos en los casos de Facebook o Gmail, mediante el uso de X-Robots-Tag.
          Content Security Policy & Strict Transport Security
          Este conjunto de propiedades, antes de estandarizarse podría encontrarse como X-Content-Security-Policies e incluso como X-Webkit-CSP. Después del proceso de estandarización, las HTTP Headers para reducir la superficie de ataque en el cliente son conocidas como CSP o Content Security Policy. Estas etiquetas permiten configurar muchos más detalles del cliente, orientados a evitar, por ejemplo, el uso de código Script en el medio del código HTML. Esto fuerza al desarrollador a colocar todo su código Script al principio, pero evita que se pueda explotar cualquier bug de XSS.

          Figura 4: Configuración de CSP en Facebook

          También se puede elegir de dónde se puede cargar el contenido externo de la web en el cliente, lo que reduce todos los posibles entornos de ataque por carga de contenido de terceros, o elegir qué tipo de plugins pueden ser ejecutados, lo que evita la explotación de bugs en plugins vulnerables - como algunas versiones de Flash que pudieran ser utilizadas hasta para hacer robo de cookies HTTP-Only -. El siguiente ejemplo le dice al cliente desde donde se pueden cargar los códigos script en una web desde el mismo código de la web y desde una URL concreta.
          Content-Security-Policy: script-src 'self' https://js.misite.com
          Se puede configurar un nivel de granularidad tal, que permitiría a un servidor web decidir desde que ubicación se pueden utilizar cada uno de los tipos de contenido y hasta cómo se pueden utilizar los WebSockets, anulando muchos de los ataques que necesitan controlar un padding en el cliente para atacar conexiones HTTPs. Todo esto se configura mediante un sencillo conjunto de variables y en HTML5 rocks tenéis muchos ejemplos de configuración granular. 
          Figura 3: Política HSTS en Gmail
          Otra de las características que se puede configurar con una etiqueta estándar conocida como Strict-Transport-Security HSTS es si el contenido está siendo mostrado sobre HTTPs o no, lo que anula muchas de las herramientas de SSLStrip para hacer ataques de red que no están teniendo en cuenta la limpieza de estas HTTP Headers.

          CSP en modo reporting
          Una de las características de las Content Security Policy es que no es necesario cambiar el funcionamiento de la aplicación si no estás seguro de haber configurado en las CSP Headers todo de forma correcta, y puedes establecer una etiqueta en modo reporting, como ha hecho Gmail. Esto se establece mediante un header de tipo Content-Security-Policy-Report-Only donde se establecen todos los parámetros de configuración de seguridad en el navegador.
          Figura 5: CSP en modo Reporting en Gmail
          Al final de esa etiqueta se le indica en el parámetro Report-URI la URL a la que se quiere que el navegador informe mediante un POST a esa dirección cada vez que se incumpla la política, pero que no bloquee ningún funcionamiento. Esto es para auditar si están bien configuradas las CSP y para descubrir qué partes de la aplicación son las que no cumplen.
          Nosotros, por supuesto, en nuestro sistema de Pentesting Persistente Faast, buscamos desde hace tiempo todas las etiquetas citadas aquí, para informar a nuestros clientes cada vez que una web no está fortificada correctamente. Esto no siempre es un fallo de seguridad, pero sí que es una buena recomendación de seguridad para evitar la explotación de otros fallos más comunes.

          Figura 6: Ver HTTP Headers de una petición

          Si quieres ver los HTTP Headers que se envían en cada petición web, con Google Chrome puedes usar las Herramientas del Developer, entrar en Network, seleccionar un elemento y en el panel de la derecha seleccionar Headers.

          Saludos Malignos!

          Fuente: http://www.elladodelmal.com/2014/12/ahora-google-audita-como-te-atacan.html

          MITM & SSL Strip con Meterpreter en remoto a través de VPN

           Hoy proponemos utilizar uno de los módulos de Borja Merino, que ha realizado para la comunidad Metasploit, y el cual nos permite montar una VPN entre la máquina atacante y víctima con el fin de que el tráfico de la máquina víctima pase por la del atacante consiguiendo un MITM. La idea es que la máquina del atacante pueda estar en otra red, en cualquier punto de Internet, y automáticamente el tráfico de la víctima, cuando quiera ir a Internet se envíe por el túnel VPN a nuestra máquina (atacante). Una vez el tráfico llegue a nuestra máquina la reenviaremos a Internet, pero de esta forma se puede visualizar el tráfico que se envía. Además, se puede utilizar la técnica SSL Strip con el fin de poder cambiar el protocolo HTTPS de la víctima por HTTP, y conseguir credenciales de Gmail, Outlook, etcétera. 
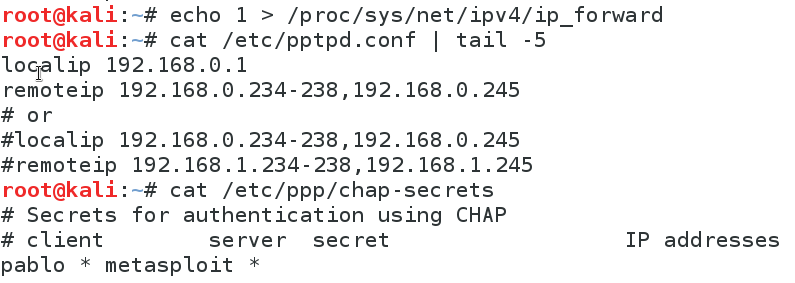
          ¿Qué necesitamos? Lo primero es instalar el servicio pptpd en nuestra máquina Kali. Para ello ejecutamos la sentencia apt-get install pptpd. Una vez instalado el servicio debemos tener en cuenta que el tráfico de la víctima pasará por nosotros, a través de un túnel VPN, por lo que necesitamos habilitar ip forwarding, como puede verse en la imagen. En el archivo pptpd.conf debemos habilitar el direccionamiento IP que se otorgará a los clientes, e indicar que dirección IP tendrá el host que hace VPN server, en este caso nosotros. 
          Figura 1: Instalación y configuración del servicio
          Además, debemos tener en cuenta que hay que configurar el usuario y la contraseña con la que se configura el servicio. Cuando el cliente quiera conectarse a la VPN deberá introducir el usuario pablo y la contraseña metasploit. Ahora que tenemos preparado el servicio, debemos configurar unas reglas en iptables para que todo quede configurado.

          Se necesitan 3 reglas, las cuales tenemos en un fichero denominado reglas. La primera enmascara todo lo que sale por la interfaz de red "normal" de la máquina del atacante, en otras palabras realiza el cambio de dirección IP. La segunda regla hace un forward entre interfaces, todo lo que llega por la interfaz ppp0, la que conecta la VPN entre víctima y atacante, se reenvía a la interfaz de salida eth0 de la máquina del atacante. La tercera regla es la operación inversa de la segunda, todo lo llega desde Internet, con destino a la máquina víctima, se reenvía por ppp0. Básicamente esto es lo que está ocurriendo en iptables.
          Figura 2: Configuración de reglas en iptables
          El escenario es de post-explotación, es decir, necesitamos disponer de una sesión en una máquina remota para poder ejecutar esta técnica. Por esta razón, y como se puede ver en la imagen, necesitamos saber qué identificador de sesión disponemos en la máquina remota. En este caso, la sesión tiene id 1. 
          Figura 3: Sesión de Meterpreter en una máquina remota
          Una vez disponemos de la sesión en la máquina remota debemos ejecutar un background para no perder la sesión abierta. Con el comando use cargamos el módulo post/windows/manage/pptp_tunnel disponible en Metasploit. Si ejecutamos el comando show options podemos visualizar las diferentes opciones básicas que dispone el módulo. En este caso necesitamos configurar el usuario y contraseña y la dirección IP perteneciente a VPNHOST, que será nuestra dirección IP. 
          Una vez configurado debemos ejecutar el comando run, y podemos visualizar como se establece la conexión desde la máquina vulnerada al servidor de VPN (nosotros). En este instante el MITM lo tenemos configurado, y el tráfico de la máquina remota pasará por nosotros. 
          Figura 4: Configuración y ejecución del módulo post/windows/manage/pptp_tunnel
          Si analizamos la máquina remota y las rutas configuradas (métricas) podemos observar que gracias a la ejecución del módulo se han añadido nuevas rutas con métricas bajas que salen por la interfaz de red que hemos configurado. Si nos fijamos en la interfaz 192.168.0.234, que corresponde con la interfaz de red de la VPN, sería la interfaz que la máquina vulnerada utilizará para salir a Internet. Gracias a esto se ha logrado el MITM en remoto. 
          Figura 5: Rutas en la máquina remota
          Si abrimos Wireshark en la máquina Kali (atacante) y configuramos el filtro HTTP, podemos ver que el tráfico de navegación de la máquina remota pasa por nosotros. En la captura que se muestra en la imagen podemos ver como el origen es la dirección IP 192.168.0.234 (máquina Windows remota) con destino Internet, en este caso el sitio web El Otro Lado, y se puede visualizar el usuario y contraseña introducido por la víctima.
          Figura 6: Tráfico HTTP a través del MITM con la VPN
          Como podemos ver, podríamos visualizar el tráfico HTTP, pero ¿Qué ocurre con el tráfico HTTPS? Fácilmente podemos acoplar la técnica SSL Strip en este caso, para ello debemos añadir una regla a iptables que es la siguiente iptables -t nat -A PREROUTING -p tcp --destination-port 80 -j REDIRECT --to-ports 10000. El puerto 10000 puede ser sustituido por otro, en función de cómo configuremos el script de sslstrip. Ahora ejecutamos el comando sslstrip -w [fichero]. 
          Figura 7: SSL Strip satisfactorio 

          Tal y como puede visualizarse en la imagen, encontramos un usuario y contraseña en la máquina remota. El dominio es outlook, el cual en condiciones normales seríamos redirigidos a HTTPS, pero con esta técnica mantiene a la víctima en un contexto HTTP. Si la víctima no se da cuenta de este hecho, será víctima de un robo de identidad. Para aprender más sobre Metasploit y sus secretos os recomiendo el libro de Metasploit para Pentesters.

          Fuente: http://www.flu-project.com/2014/12/mitm-ssl-strip-con-meterpreter-en.html

          RPEF: la herramienta para backdoorizar routers domésticos


          Seguro que todavía resuenan en vuestros oídos noticias sobre la presencia de backdoors en muchos modelos de routers. D-Link, Netis, Netgear, Linksys, Belkin, TRENDnet, MediaLink, Sercomm ... la lista es muy larga. 

          Si tu también quieres hacerte el "chino" y vender en eBay tu viejo router con un regalo sorpresa añadido (es broma, no seais malos), puedes usar RPEF...

          En la Defcon 20, Michael Coppola presentó una herramienta en Python llamada RPEF (Router Post-Exploitation Framework) con la que automatiza el proceso para añadir un backdoor en un buen número de firmwares para distintos modelos de routers SOHO:

          - Belkin: F5D7230-4_v1xxx
          - D-Link: DIR-601_1.01NA y DIR-601_2.01NA
          - Linksys: WRT120N_1.0.07_(Build_02)
          - NETGEAR: WGR614v10_1.0.2.26NA, WGR614v9_1.2.30NA, WNDR3700v1_1.0.16.98NA, WNDR3700v2_1.0.0.12 y WNR1000v3_1.0.2.26NA
          - TRENDnet: TEW-651BR_v2.2R_2.00B12 y  TEW-652BRP_v3.2R_3.00B13

          La sintaxis básica del script (python 2.6) es: 


          ./rpef.py <firmware image> <output file> <payload>
           
          Una vez que el firmware malicioso está actualizado/instalado y funcionando en el router, el atacante tendrá a su disposición un sniffer de red desde la línea de comandos o un bot que se puede conectar a un canal IRC especificado para lanzar una herramienta DDoS... interesante ¿verdad?

          Página del proyecto: https://github.com/mncoppola/rpef
          Fuente: http://www.hackplayers.com/2014/12/rpef-la-herramienta-para-backdoorizar-routers.html

          70 Libros de Metal hallados en Jordania Podrían Cambiar la Historia Bíblica

          plantilla-para-publicación

          3:06:55 PM

          Un descubrimiento que puede ser el más grande desde el hallazgo de los Rollos del Mar Muerto, ha puesto en alerta a los estudiosos de la historia bíblica. Una antigua colección de 70 libros diminutos, encuadernados con alambres, podrían develar algunos de los secretos de los primeros días del Cristianismo.


          Los especialistas están divididos en opiniones en cuanto a su autenticidad, pero comentan que de verificarse como auténticos pasarían a ser uno de los descubrimientos más importantes que rivalizaría en importancia con el de los Rollos del Mar Muerto en 1947. En páginas no más grandes que una tarjeta de crédito, se encuentran imágenes, símbolos y palabras que parecen hacer referencia al Mesías y, posiblemente, a la crucifixión y resurrección. Además, algunos de los libros se encuentran sellados, despertando la duda en los académicos sobre si podrían ser en realidad la colección perdida de códices mencionada en el Libro de las Revelaciones de la Biblia. Los libros fueron hallados hace 5 años en una cueva sita en una remota parte de Jordania donde se sabe que los refugiados cristianos huyeron luego de la caída de Jerusalén en el 70 d.C. Documentos importantes del mismo periodo han sido previamente descubiertos en la zona. Las pruebas metalúrgicas iniciales indican que algunos de los libros se remontarían a alguna fecha cercana al primer siglo Después de Cristo. Esta estimación se basa en la forma de corrosión que se presenta, la cual los expertos dicen que es imposible lograr artificialmente. Si esta fecha se verifica, los libros serían de los primeros de la Era Cristiana, anteriores a los escritos de San Pablo. El prospecto que podría contener historias contemporarias de los días finales de la vida de Jesús, ha entusiasmado a los estudiosos – aunque siguen tomando el tema con pinzas debido al hecho que previamente hubo casos de falsificaciones bastantes sofisticadas. David Elkington, un británico erudito en historia antigua de las religiones y arqueología, y uno de los pocos en examinar los libros, declaró que bien podrían ser “el descubrimiento más grande en la historia del Cristianismo”. “Es emocionante pensar que tenemos en las manos objetos que pudieron haber sido sostenidos por los primeros santos de la Iglesia”, agregó.

          Pero los misterios que se encuentran en sus ancestrales páginas, no son el único acertijo a resolver. Hoy en día, sus orígenes también son un enigma. Luego de su descubrimiento por parte de un beduino jordano, el tesoro fue adquirido por un israelí, quien dijo haberlos contrabandeado fuera de la frontera hacia Israel, donde aún permanecen. De todas formas, el gobierno jordano se encuentra en tratativas desde los más altos niveles para repatriar y salvaguardar la colección. Philip Davies, profesor emérito de estudios bíblicos en la Universidad de Sheffield, declaró que había evidencia sólida que los libros tenían un origen cristiano debido a placas que muestran un mapa de la ciudad santa de Jerusalén. “Cuando vi eso me quedé estupefacto”, dijo. “Es claro que se trata de una imagen cristiana. Hay una cruz en primer plano, y detrás de ella lo que sería una tumba [de Jesús], un pequeño edificio con una apertura, y tras ello los muros de la ciudad. En otras partes de los libros también se describen murallas y es casi seguro que se refiere a las de Jerusalén. Es una crucifixión que se lleva a cabo fuera de los muros de la ciudad”, explicó el profesor. El equipo británico actual encargado del descubrimiento teme que su presente “guardián” israelí pueda pensar en vender algunos de los libros en el mercado negro, o peor… destruirlos. Pero el hombre que tiene los libros lo niega y afirma que han estado en su familia por 100 años. La Dra. Margaret Barker, ex presidente de la Sociedad para el Estudio del Antiguo Testamento, dijo: “El Libro de las Revelaciones habla sobre libros sellados que solo eran abiertos por el Mesías. Otros textos del mismo periodo cuentan historias sobre libros sellados conteniendo gran sabiduría y una tradición secreta pasada por Jesús a sus discípulos más cercanos. Ese es el contexto de este descubrimiento”


          Fuente: http://mparalelos.com/site/70-libros-de-metal-hallados-en-jordania-podrian-cambiar-la-historia-biblica/